Müşteri başına izole veritabanı
Her müşteri kendi ayrı veritabanında çalışır. Holding içindeki şirketler ve projeler aynı müşteri veritabanını paylaşır; rol ve proje yetkileriyle ayrılır.
Güvenlik
Güvenlik ve altyapı bilgileri tek yerde
Reper Ops güven merkezi; barındırma, izolasyon, erişim, yedekleme, alt işleyenler ve güvenlik açığı bildirimi hakkında doğrulanmış bilgileri paylaşır. Sorularınız için iletişime geçebilirsiniz.
Genel erişilebilirlik ve kesinti bilgisi herkese açık durum sayfasında güncellenir.
Her müşteri kendi ayrı veritabanında çalışır. Holding içindeki şirketler ve projeler aynı müşteri veritabanını paylaşır; rol ve proje yetkileriyle ayrılır.
Üretim ortamı Almanya’da, Frankfurt’taki bir veri merkezindedir; şifreli yedek kopyalar Avrupa Birliği içinde ayrı bir ülkede, Helsinki’de tutulur. Altyapı sağlayıcısı ISO/IEC 27001 sertifikalıdır; Reper Ops’un kendi ISO 27001 sertifikası yoktur.
Tüm erişimde HTTPS zorunludur, TLS 1.2 ve üzeri kullanılır ve HSTS uygulanır.
Canlı veritabanı ve yedekleri şifreli diskte tutulur; uygulama sunucusu veritabanına yalnızca özel ağ üzerinden, şifreli bağlantıyla erişir. Yüklenen belgeler, fotoğraflar ve sunucudaki yedekler de şifreli diskte durur.
Rol bazlı yetkiler, proje ve birim kapsamı ile modül lisansı birlikte çalışır. Her kullanıcı için doğrulayıcı uygulamasıyla iki adımlı doğrulama sunulur; müşteri yöneticileri bunu yöneticiler veya tüm kullanıcı için zorunlu kılabilir. Yetkiler değişince oturumlar yenilenir.
Kimin neyi ne zaman değiştirdiği kaydedilir; Excel ve PDF dışa aktarımları da izlenir. Varsayılan saklama 180 gündür, müşteri en fazla 10 yıla uzatabilir. Gelişmiş sorgu ve dışa aktarım ekranları Analitik ve Denetim paketindedir.
İçerik güvenliği politikası ve güvenlik başlıkları uygulanır. Her sürüm yayından önce otomatik kontrollerden geçer: yetki ve kapsam kuralı denetimi, bağımlılık güvenlik taraması, gizli anahtar taraması ve API duman testi. Güncellemeler sıfır kesintiyle yapılır. Bağımsız sızma testi planlanmaktadır.
Lisansta kapalı modüller menüde görünmez. Açık bir modül, rol bazlı istisnalarla daha da daraltılabilir.
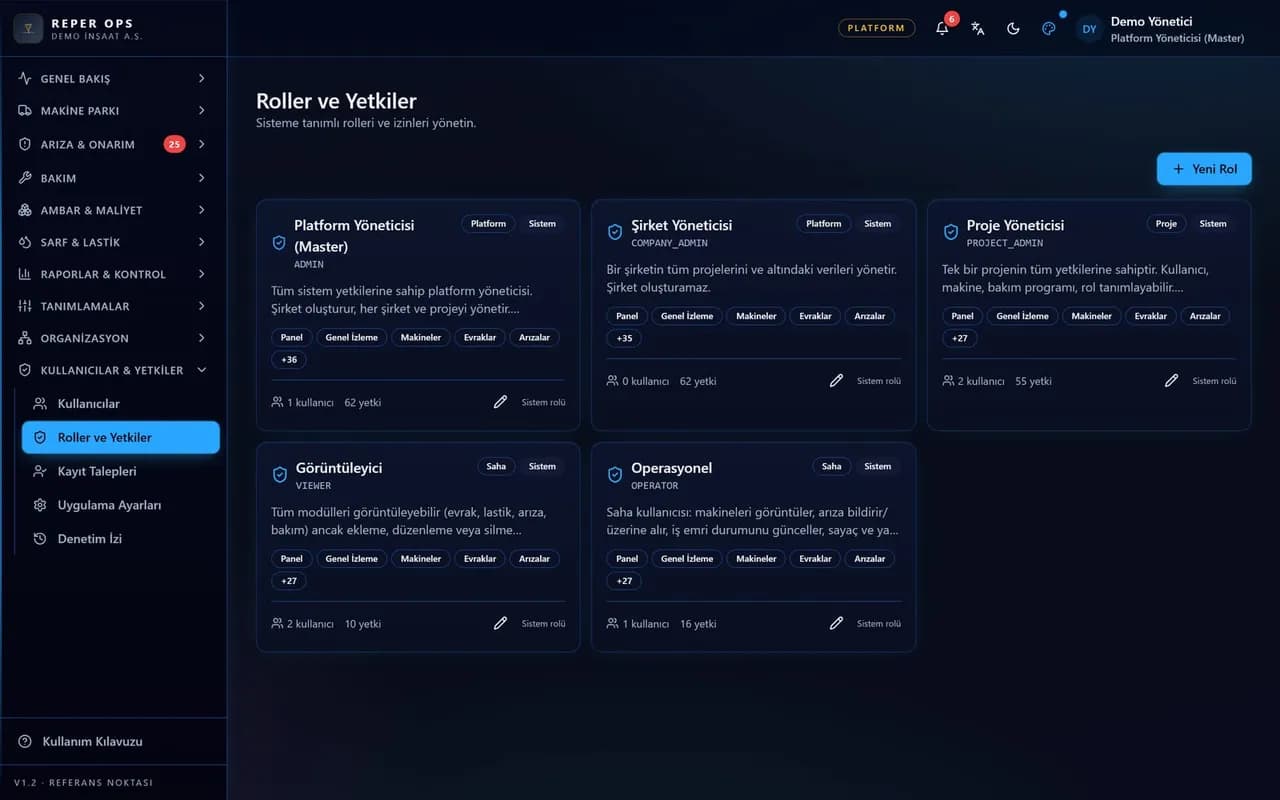
Kim, ne zaman, neyi değiştirdi kayıt altında tutulur
Saatlik
Veritabanı yedeği, 48 saat saklanır
90 gün
Şifreli sunucu dışı kopya
≤ 1 saat
Veritabanı arızasında veri kaybı hedefi
30 dk
Tek müşteri geri yükleme hedefi
Ekim 2026 geri yükleme tatbikatında veritabanları hem sunucudaki hem sunucu dışındaki şifreli kopyalardan başarıyla geri yüklendi.
Sistem, gerçek saha kullanımını taklit eden kademeli yük testleriyle düzenli olarak ölçülür; büyük altyapı değişikliklerinden önce test güncel sürümde tekrarlanır.
Her müşterinin eş zamanlı iş yükü ayrı sınırlarla korunur; bir müşterinin yoğun kullanımı diğer müşterileri yavaşlatmaz.
Aşırı yük anında saha kayıtları (arıza, sayaç, karekod girişleri) önceliklidir; ağır raporlar kısa süre ertelenir, veri kaybolmaz.
Büyük Excel ve PDF çıktıları arka planda hazırlanır; hazır olduğunda kullanıcıya bildirim gelir, ekran beklemez.
Bağlantı koptuğunda saha girişleri cihazda sıraya alınır ve bağlantı gelince bir kez, mükerrer kayıt oluşmadan gönderilir.
Her katmanda zaman aşımı sınırları vardır; takılan tek bir işlem sistemi kilitlemez.
Yeni sürümler kesintisiz yayınlanır: yeni sürüm eskisinin yanında açılır, sağlık ve otomatik güvenlik testlerinden geçmeden trafik ona aktarılmaz.
Kapasite, gecikme ve hata oranları sürekli izlenir; eşik aşıldığında ekibe otomatik uyarı gider.
Aşağıdaki hizmet sağlayıcılar yalnızca belirtilen amaçlarla devreye girer. Google Analytics ve LinkedIn Insight yalnızca pazarlama sitesinde, çerez onayıyla kullanılır; uygulama içinde kullanılmaz.
| Hizmet | Kullanım amacı |
|---|---|
| Barındırma altyapısı | Uygulama, veritabanı ve şifreli yedek depolama; Avrupa Birliği içinde |
| E-posta servisi | İşlemsel e-posta (bildirim, parola sıfırlama) |
| Mobil bildirim servisi | Mobil uygulamaya anlık bildirim |
| WhatsApp bildirim servisi | WhatsApp bildirimleri; yalnızca müşteri açarsa |
| Hata izleme servisi | Uygulama hatalarının izlenmesi; Avrupa Birliği içinde |
| Yapay zekâ servisi | Yapay zekâ özellikleri; yalnızca müşteri açarsa, sağlayıcı ve veri konumu açılıştan önce bildirilir |
| Makine üreticisi telemetri portalları | Müşteri kendi üretici hesabıyla bağladığında makine verisinin çekilmesi |
Güvenlik açıklarını iyi niyetle ve kurallara uyarak bildiren araştırmacılara Reper Ops yasal işlem başlatmaz. İlk yanıt hedefi 5 iş günüdür. Bildirim adresi: guvenlik@reperops.com
Güvenlik özeti, sağlayıcı adlarıyla alt işleyen listesi ve kurumsal güvenlik anketi yanıtları talep üzerine paylaşılır. Detaylı sorularınız için iletişim formundan bize yazın.
Hayır. Her müşteri kendi veritabanında çalışır. Holding içindeki şirketler ve projeler aynı müşteri veritabanını paylaşır; rol ve proje yetkileriyle ayrılır.
Evet. Kritik işlemler ile Excel ve PDF dışa aktarımları denetim izine yazılır. Varsayılan saklama 180 gündür; müşteri en fazla 10 yıla uzatabilir.
Evet. Firma adınızla bir alt alan adı veya şirketinize ait alan adı kullanılabilir. Kurum içi veya müşteri bulutu kurulum talepleri talebe göre değerlendirilir; iletişime geçin.
Evet. Her kullanıcı web ve mobil uygulamada doğrulayıcı uygulamasıyla iki adımlı doğrulama kullanabilir. Müşteri yöneticileri bunu yöneticiler veya tüm kullanıcı için zorunlu kılabilir.
Veritabanı sunucuda saatlik yedeklenir ve 48 saat tutulur; günlük şifreli sunucu dışı kopya 90 gün saklanır. Veritabanı hizmeti ayrıca son 15 gün içinde istenen bir ana geri dönmeyi destekler. Ekim 2026 tatbikatında veritabanları her iki kaynaktan da geri yüklendi. Veritabanı arızasında en fazla 1 saat, tüm sunucu kaybında en fazla 24 saatlik veri kaybı hedeflenir.
Üretim verileri Almanya’da, Frankfurt’taki bir veri merkezindedir; şifreli yedek kopyalar Finlandiya’da, Helsinki’de tutulur. Tüm veriler Avrupa Birliği içindedir. Kişisel veri işleme ve KVKK metinleri sitedeki KVKK sayfasında yer alır.
Henüz tamamlanmış bağımsız bir sızma testi yoktur; bağımsız sızma testi planlanmaktadır.
Daha verimli, daha kontrollü ve daha kârlı bir operasyon için ilk adımı atın.