Isolierte Datenbank je Kunde
Jeder Kunde arbeitet in einer eigenen Datenbank. Unternehmen und Projekte innerhalb einer Holding teilen diese Kundendatenbank und werden über Rollen- und Projektrechte getrennt.
Sicherheit
Sicherheits- und Infrastrukturinformationen an einem Ort
Das Reper Ops Trust Center teilt geprüfte Informationen zu Hosting, Isolation, Zugriff, Backups, Unterauftragsverarbeitern und Sicherheitsmeldungen. Bei Fragen kontaktieren Sie uns.
Verfügbarkeit und Störungsinformationen werden auf der öffentlichen Statusseite aktualisiert.
Jeder Kunde arbeitet in einer eigenen Datenbank. Unternehmen und Projekte innerhalb einer Holding teilen diese Kundendatenbank und werden über Rollen- und Projektrechte getrennt.
Produktion läuft in einem Rechenzentrum in Frankfurt, Deutschland; verschlüsselte Backup-Kopien liegen in einem anderen EU-Land, in Helsinki. Der Infrastrukturanbieter ist nach ISO/IEC 27001 zertifiziert; Reper Ops besitzt keine eigene ISO-27001-Zertifizierung.
Der Zugriff erfolgt ausschließlich per HTTPS, TLS 1.2 oder höher und HSTS.
Die Live-Datenbank und ihre Backups liegen auf verschlüsselten Datenträgern; der Anwendungsserver erreicht die Datenbank nur über ein privates Netzwerk mit verschlüsselter Verbindung. Hochgeladene Dokumente, Fotos und Server-Backups liegen ebenfalls auf verschlüsselten Datenträgern.
Rollenbasierte Rechte, Projekt- und Bereichsumfang sowie Modullizenz greifen zusammen. Jeder Benutzer kann Zwei-Faktor-Anmeldung mit Authenticator-App nutzen; Kundenadministratoren können sie für Admins oder alle Benutzer verpflichtend setzen. Sitzungen werden bei Rechteänderungen erneuert.
Wer was wann geändert hat, wird protokolliert; Excel- und PDF-Exporte ebenfalls. Standardaufbewahrung 180 Tage, Verlängerung bis 10 Jahre möglich. Erweiterte Abfrage und Export im Paket Analytik und Audit.
Content-Security-Policy und Sicherheitsheader. Jede Version durchläuft vor der Veröffentlichung automatische Prüfungen: Kontrolle der Berechtigungs- und Bereichsregeln, Schwachstellenscan der Abhängigkeiten, Scan auf Zugangsdaten und ein API-Smoke-Test. Updates erfolgen ohne Ausfallzeit. Ein unabhängiger Penetrationstest ist geplant.
In der Lizenz gesperrte Module erscheinen nicht im Menü. Ein freigeschaltetes Modul lässt sich über Rollenausnahmen weiter einschränken.
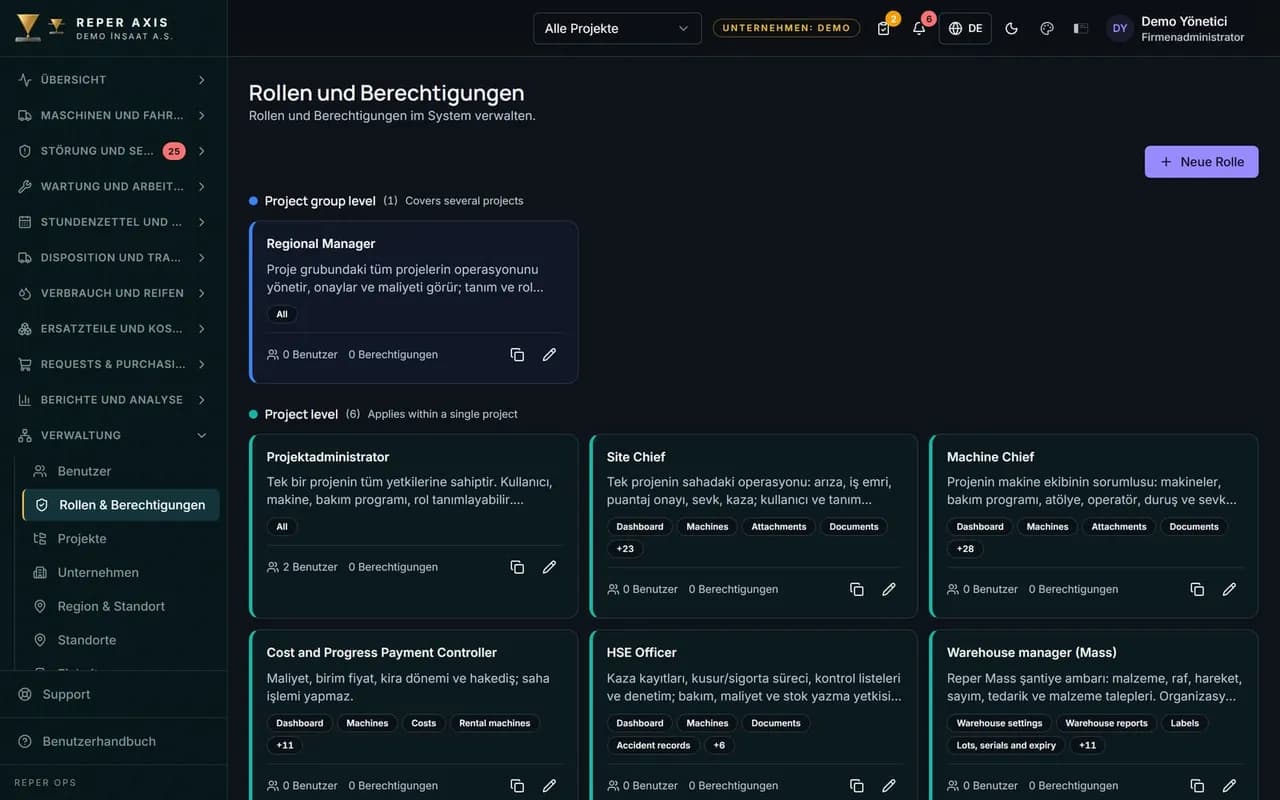
Wer wann was geändert hat, wird protokolliert
Stündlich
Datenbank-Backup, 48 Stunden aufbewahrt
90 Tage
Verschlüsselte Off-Site-Kopie
≤ 1 Std.
Datenverlust-Ziel bei Datenbankausfall
30 Min.
Wiederherstellungsziel pro Kunde
Im Wiederherstellungstest Oktober 2026 wurden die Datenbanken erfolgreich von Server- und verschlüsselten Off-Site-Kopien zurückgespielt.
Das System wird regelmäßig mit gestaffelten Lasttests gemessen, die die reale Nutzung im Feld nachbilden; vor größeren Infrastrukturänderungen wird der Test mit der aktuellen Version wiederholt.
Die gleichzeitige Arbeitslast jedes Kunden wird durch eigene Limits geschützt; die intensive Nutzung eines Kunden verlangsamt andere Kunden nicht.
Bei extremer Last haben Felderfassungen (Störungen, Zählerstände, QR-Code-Eingaben) Vorrang; aufwendige Berichte werden kurzzeitig zurückgestellt, Daten gehen dabei nicht verloren.
Große Excel- und PDF-Exporte werden im Hintergrund erstellt; sobald sie fertig sind, erhält der Nutzer eine Benachrichtigung, der Bildschirm muss nicht warten.
Bei Verbindungsabbruch werden Felderfassungen auf dem Gerät in eine Warteschlange gestellt und nach Wiederherstellung der Verbindung genau einmal übertragen, ohne doppelte Datensätze zu erzeugen.
Auf jeder Ebene gelten Zeitlimits; ein einzelner hängender Vorgang kann das System nicht blockieren.
Neue Versionen werden ohne Unterbrechung veröffentlicht: Die neue Version startet neben der alten, und der Datenverkehr wird erst umgeleitet, wenn sie die Integritätsprüfungen und automatisierten Sicherheitstests bestanden hat.
Kapazität, Latenz und Fehlerraten werden fortlaufend überwacht; wird ein Schwellenwert überschritten, wird das Team automatisch alarmiert.
Die genannten Anbieter werden nur für den angegebenen Zweck eingesetzt. Google Analytics und LinkedIn Insight nur auf der Marketing-Website mit Cookie-Einwilligung, nicht in der Anwendung.
| Dienst | Verwendungszweck |
|---|---|
| Hosting-Infrastruktur | Anwendung, Datenbank und verschlüsselter Backup-Speicher; innerhalb der Europäischen Union |
| E-Mail-Dienst | Transaktions-E-Mail (Benachrichtigungen, Passwort-Zurücksetzung) |
| Mobiler Benachrichtigungsdienst | Push-Benachrichtigungen an die mobile App |
| WhatsApp-Benachrichtigungsdienst | WhatsApp-Benachrichtigungen; nur wenn der Kunde sie aktiviert |
| Fehler-Monitoring-Dienst | Überwachung von Anwendungsfehlern; innerhalb der Europäischen Union |
| KI-Dienst | KI-Funktionen; nur wenn der Kunde sie aktiviert, Anbieter und Datenstandort werden vorab mitgeteilt |
| Telematikportale der Maschinenhersteller | Abruf von Maschinendaten, wenn der Kunde sein eigenes Herstellerkonto verbindet |
Forscher in gutem Glauben, die sich an diese Regeln halten, müssen nicht mit rechtlichen Schritten von Reper Ops rechnen. Erstantwort innerhalb von 5 Werktagen. Meldung an: guvenlik@reperops.com
Sicherheitsübersicht, Unterauftragsverarbeiterliste mit Anbieternamen und Antworten auf Unternehmens-Sicherheitsfragebögen werden auf Anfrage bereitgestellt. Nutzen Sie das Kontaktformular für Details.
Nein. Jeder Kunde arbeitet in einer eigenen Datenbank. Unternehmen und Projekte innerhalb einer Holding teilen diese Kundendatenbank und werden über Rollen- und Projektrechte getrennt.
Ja. Kritische Vorgänge sowie Excel- und PDF-Exporte werden im Audit-Trail festgehalten. Standardaufbewahrung 180 Tage; Verlängerung bis 10 Jahre möglich.
Ja. Subdomain mit Firmennamen oder eigene Domain sind möglich. On-Premise- oder Kunden-Cloud-Anfragen werden fallweise geprüft; kontaktieren Sie uns.
Ja. Jeder Benutzer kann sie im Web und in der mobilen App mit einer Authenticator-App nutzen. Kundenadministratoren können sie für Admins oder alle verpflichtend setzen.
Stündliche Backups auf dem Server, 48 Stunden Aufbewahrung; tägliche verschlüsselte Off-Site-Kopien 90 Tage. Der Datenbankdienst ermöglicht zusätzlich die Wiederherstellung auf einen beliebigen Zeitpunkt der letzten 15 Tage. Im Test Oktober 2026 wurden die Datenbanken aus beiden Quellen wiederhergestellt. Ziel Datenverlust: 1 Stunde bei DB-Ausfall, 24 Stunden bei Serververlust.
Produktionsdaten liegen in einem Rechenzentrum in Frankfurt, Deutschland; verschlüsselte Backup-Kopien in Helsinki, Finnland. Alle Daten bleiben in der Europäischen Union. Informationen zur Datenverarbeitung stehen auf der KVKK-Seite dieser Website.
Nein, noch nicht abgeschlossen; ein unabhängiger Penetrationstest ist geplant.
Machen Sie den ersten Schritt zu einem effizienteren, kontrollierteren und profitableren Betrieb.