Gestionarea permisiunilor pe mai multe șantiere: domeniu de acces pe companie, proiect și rol
Fiecare să vadă doar domeniul său
Structura se construiește pe companii, proiecte și grupuri de proiecte, precum și pe ierarhia de unități și locații. Utilizatorii sunt autorizați prin rol și domeniu de acces: șeful de șantier vede doar proiectul său, directorul regional vede toate proiectele din regiunea sa, iar administratorul companiei le vede pe toate. Domeniul de acces restrânge nu doar listele, ci și rapoartele. Compania-mamă și filialele se definesc într-o structură arborescentă; într-un proiect, alături de compania gazdă apar ca participanți filialele și subcontractanții.
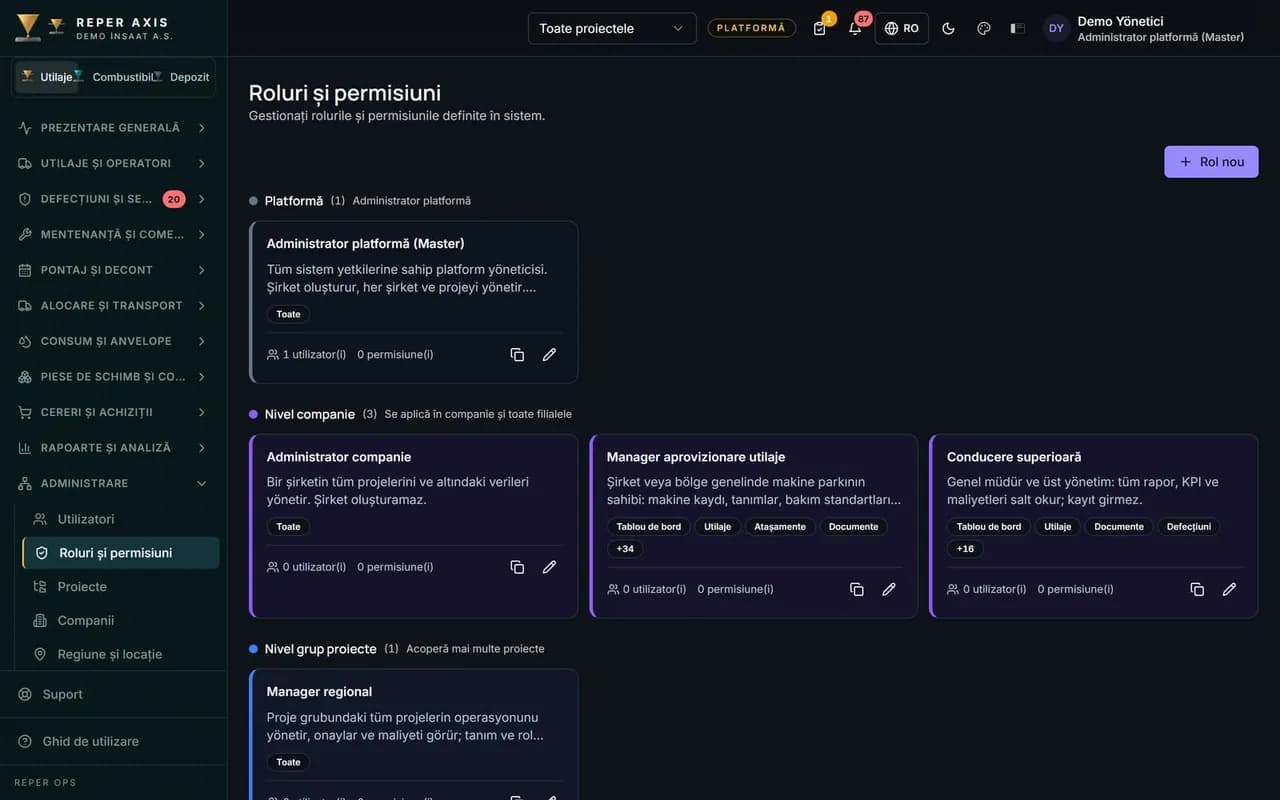
Permisiuni pe module
Se alege ce module vede fiecare rol, iar pentru fiecare utilizator se pot defini excepții. Un modul dezactivat nu apare deloc în meniu.
Permisiunile sensibile, separate
Vizualizarea costurilor, editarea costurilor, gestionarea stocului și accesul la jurnalul de audit se acordă independent unele de altele. Sarcinile se distribuie fără să se acorde permisiuni largi.
Nivelul ierarhic al rolului
Niciun utilizator nu poate gestiona un rol de nivel superior propriului nivel. Lanțul permisiunilor nu se rupe de jos în sus.
Domeniul de acces se aplică și rapoartelor
Utilizatorul vede doar datele companiilor și proiectelor la care este atribuit. Raportul de costuri obținut de un șef de șantier nu iese din limitele proiectului său.
RapoarteCereri de înregistrare și moduri de aprobare
Cererile de utilizatori noi se deschid cu aprobarea administratorului. Aprobarea defecțiunilor și a comenzilor de lucru se setează, pe companie, ca obligatorie, opțională sau dezactivată.
Cum funcționează
- 1
Construiți structura
Definiți ierarhic companiile, regiunile, proiectele și locațiile.
- 2
Pregătiți rolurile
Alegeți modulele pe care le va vedea fiecare rol și permisiunile sensibile.
- 3
Acordați domeniul de acces
Stabiliți câmpul de vizibilitate atribuind utilizatorul la companii și la proiecte.
- 4
Tratați excepțiile
Pentru un singur utilizator puteți activa sau dezactiva separat modulele.
Cum se construiește gestionarea permisiunilor pe mai multe șantiere
Structura se construiește de sus în jos în secțiunea Definiții: mai întâi compania, apoi proiectul legat de companie, regiunea legată de proiect și, sub regiune, locațiile, precum șantierul sau depozitul. Unitățile se leagă de companie și de proiect și, la nevoie, se marchează ca unități de mentenanță. Nu se poate adăuga un nivel inferior fără să fie definit unul superior; această ordine păstrează coerența domeniului de acces. În înregistrarea companiei se alege compania-mamă pentru a defini o filială; în proiect se listează, pe lângă compania gazdă, companiile participante și subcontractanții.
În pagina Roluri și permisiuni, administratorii stabilesc numele rolului, codul și domeniul de acces; din secțiunea Module bifează modulele pe care le va vedea rolul, iar din secțiunea Permisiuni bifează permisiunile de detaliu. În pagina Utilizatori, pentru un utilizator nou se aleg rolul și unitatea, iar din secțiunea Domeniu de acces se adaugă domeniul de companie, de proiect, de regiune sau de locație.
Ce restrânge domeniul de acces
Domeniul de acces limitează nu doar meniul, ci și datele. Șeful de șantier vede doar utilajele, defecțiunile și rapoartele proiectului său; directorul regional vede toate proiectele din regiunea sa, iar administratorul companiei le vede pe toate. Cifrele din tabloul de bord, tabelele de rapoarte și notificările funcționează după aceeași regulă de domeniu. Un modul dezactivat nu apare deloc în meniu; pentru fiecare utilizator se pot defini excepții, iar pentru o singură persoană un modul se poate activa sau dezactiva separat.
Permisiunile sensibile și nivelul ierarhic
Permisiuni sensibile precum Vizualizează costuri, Editează costuri, Gestionează stocul, Cerere de achiziție, Gestionează operatori, Editează staționări, Gestionează lista de verificare și Vizualizează jurnalul de audit se acordă independent de accesul la module. Echipa de pe teren poate deschide defecțiuni și executa comenzi de lucru fără să vadă cifrele de costuri. Niciun utilizator nu poate gestiona un rol de nivel superior propriului nivel. La schimbarea permisiunilor, sesiunea se reîmprospătează; noua vizibilitate se aplică imediat, fără ca utilizatorul să se deconecteze.
Moduri de aprobare, cereri de înregistrare și pentru cine este potrivit
Cererile de utilizatori noi se listează cu insigna În așteptare în pagina Cereri de înregistrare; administratorul verifică numele, e-mailul, rolul și unitatea solicitate, alege rolul, stabilește parola inițială și aprobă sau respinge. Aprobarea defecțiunilor și a comenzilor de lucru se alege din pagina Setări ca obligatorie, opțională sau dezactivată; în modul obligatoriu nimeni nu își poate aproba propria înregistrare, iar în modul dezactivat butoanele de aprobare nu apar deloc, ceea ce dă viteză echipelor mici.
Este potrivit pentru organizațiile care gestionează în aceeași structură mai multe companii, regiuni și șantiere, precum și pentru departamentele IT și administratorii de companie. Firmele care trebuie să arate subcontractanților sau partenerilor de afaceri doar proiectele proprii beneficiază direct de logica domeniului de acces. Fiecare modificare de permisiuni și de roluri se înscrie în jurnalul de audit, așa că se poate verifica ulterior cine a acordat cui, ce permisiune și când.
Întrebări frecvente
Se pot gestiona mai multe companii în aceeași structură
Da. Companiile se definesc într-o structură arborescentă, ca societate-mamă și filiale; utilizatorul cu domeniu de acces la societatea-mamă vede și filialele. Într-un proiect, filialele și subcontractanții se adaugă ca participanți, iar utilajul se atribuie companiei pe numele căreia lucrează.
Trebuie ca utilizatorul să se deconecteze când se schimbă permisiunile
Nu, la schimbarea permisiunilor sesiunea se reîmprospătează, iar noua vizibilitate se aplică imediat. Un modul dezactivat dispare imediat din meniu.