Gestion des autorisations multi-sites : périmètre « Entreprise », « Projet » et « Rôle »
Chacun ne voit que son propre périmètre
La structure repose sur une hiérarchie regroupant les entreprises, les projets et les groupes de projets, ainsi que les unités et les sites. Les autorisations des utilisateurs sont définies par un rôle associé à un périmètre : un chef de chantier ne voit que son propre projet, un responsable régional tous les projets de sa région, et un administrateur de l’entreprise l’ensemble des données. Le périmètre restreint non seulement les listes, mais également les rapports. Les sociétés mères et filiales sont définies dans une arborescence ; au sein d’un projet, la société hôte est rejointe par les filiales et les sous-traitants en tant que participants.
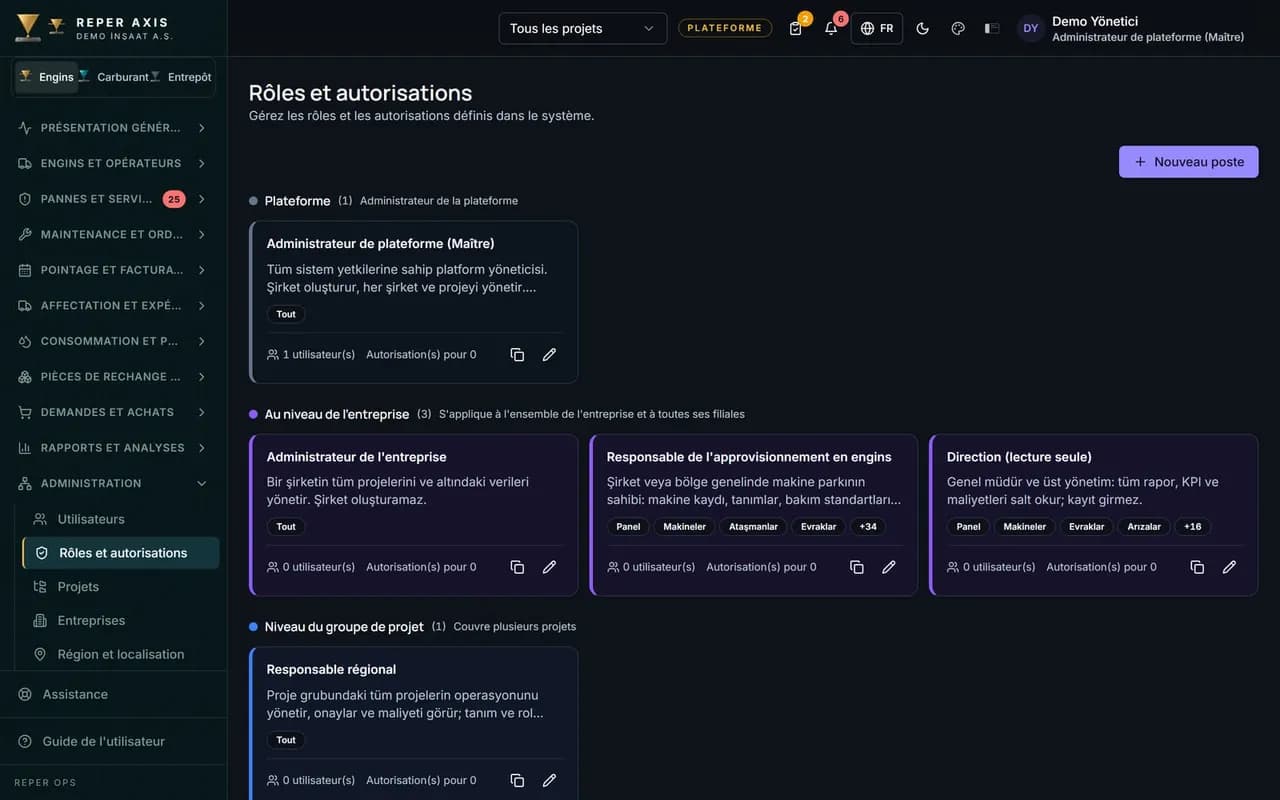
Autorisations au niveau des modules
Vous choisissez les modules auxquels chaque rôle a accès, avec des exceptions définies pour chaque utilisateur. Un module désactivé n'apparaît pas du tout dans le menu.
Les autorisations sensibles sont gérées séparément
L'accès à la consultation des coûts, à leur modification, à la gestion des stocks et à la piste d'audit est accordé de manière indépendante les uns des autres. Les tâches sont déléguées sans octroyer d'accès trop étendu.
Rang hiérarchique des rôles
Aucun utilisateur ne peut gérer un rôle de niveau hiérarchique supérieur au sien. La chaîne hiérarchique ne peut pas être contournée par les subordonnés.
Le périmètre s'applique aussi aux rapports
Les utilisateurs ne voient que les données relatives aux entreprises et aux projets auxquels ils sont affectés. Un rapport de coûts établi par un chef de chantier ne dépasse jamais le cadre de son propre projet.
RapportsDemandes d'inscription et modes d'approbation
Les demandes de nouveaux utilisateurs sont ouvertes après approbation par l’administrateur. L’approbation des pannes et des ordres de travail peut être définie comme obligatoire, facultative ou désactivée selon l’entreprise.
Fonctionnement
- 1
Élaborez la structure
Définissez les entreprises, les régions, les projets et les chantiers selon une structure hiérarchique.
- 2
Préparez les rôles
Choisissez les modules et les autorisations sensibles attribués à chaque rôle.
- 3
Attribuer le périmètre
Affectez l'utilisateur à des entreprises et à des projets pour définir son périmètre de visibilité.
- 4
Gérer les exceptions
Vous pouvez activer ou désactiver des modules pour un utilisateur individuel.
Comment la gestion des autorisations pour les chantiers multi-sites est-elle configurée ?
La structure est établie de manière descendante dans la section « Définitions » : d’abord l’entreprise, puis les projets qui lui sont rattachés, les régions associées à ces projets et enfin les sites, tels que les chantiers ou les dépôts. Les unités sont rattachées à une entreprise et à un projet et peuvent être identifiées comme unités de maintenance si nécessaire. Un niveau inférieur ne peut être ajouté tant que sa société mère n’existe pas, et cet ordre garantit la cohérence du périmètre. Une filiale est définie en sélectionnant une société mère dans la fiche de l’entreprise ; outre l’entreprise hôte, les entreprises participantes et sous-traitantes sont répertoriées dans le projet.
Sur la page « Rôles et autorisations », les administrateurs définissent le nom, le code et le périmètre du rôle ; ils cochent les modules auxquels le rôle a accès dans la section « Modules » et sélectionnent les droits détaillés dans la section « Autorisations ». Sur la page « Utilisateurs », un rôle et une unité sont choisis pour le nouvel utilisateur, et un périmètre (entreprise, projet, région ou site) est ajouté dans la section « Périmètre ».
Qu'est-ce qui restreint le périmètre ?
Le périmètre limite les données, pas seulement le menu. Un chef de chantier ne voit que son projet ; un responsable régional voit sa région ; un admin entreprise voit tout. Tableau de bord, rapports et notifications suivent la même règle. Un module désactivé disparaît du menu ; des exceptions par utilisateur restent possibles.
Autorisations sensibles et rang hiérarchique
Les autorisations sensibles telles que « Afficher les coûts », « Modifier les coûts », « Gérer les stocks », « Demande d’achat », « Gérer les opérateurs », « Modifier les arrêts », « Gérer les listes de contrôle » et « Afficher la piste d’audit » sont accordées indépendamment de l’accès aux modules. L’équipe de terrain peut créer des pannes et exécuter des ordres de travail sans jamais avoir accès aux chiffres relatifs aux coûts. Aucun utilisateur ne peut gérer un rôle de niveau supérieur au sien. Lorsque les autorisations changent, la session est actualisée, de sorte que les nouveaux droits d’accès s’appliquent immédiatement sans qu’il soit nécessaire de se déconnecter.
Approbations, demandes de compte et public visé
Les demandes de nouveaux utilisateurs sont répertoriées avec un badge « En attente » sur la page « Demandes d’inscription » ; l’administrateur vérifie le nom, l’adresse e-mail, le rôle et l’unité demandés, puis procède à l’approbation de la demande en choisissant un rôle et en définissant le mot de passe initial, ou la rejette. L’approbation des pannes et des ordres de travail peut être définie comme obligatoire, facultative ou désactivée depuis la page « Paramètres » ; en mode obligatoire, personne ne peut approuver son propre enregistrement, et en mode désactivé, les boutons d’approbation disparaissent complètement, ce qui permet aux petites équipes de gagner en rapidité.
Cette solution convient aux organisations gérant plusieurs sociétés, régions et chantiers au sein d’une même structure, ainsi qu’aux administrateurs informatiques et aux responsables d’entreprise. Les entreprises qui doivent permettre aux utilisateurs sous-traitants ou partenaires d’accéder uniquement à leurs propres projets bénéficient directement du modèle de périmètre d’accès. Chaque modification d’autorisation et de rôle étant consignée dans le journal d’audit, il est toujours possible de vérifier ultérieurement qui a accordé quoi, à qui et à quel moment.
FAQ
Est-il possible de gérer plusieurs entreprises au sein d’une même structure ?
Oui. Les entreprises sont définies dans une arborescence de sociétés mères et filiales ; les utilisateurs dont le champ d’action est limité à la société mère ont également accès aux filiales. Dans le cadre d’un projet, les filiales et les sous-traitants sont ajoutés en tant que participants, et chaque engin est affecté à l’entreprise pour laquelle il travaille.
Un utilisateur doit-il se déconnecter lorsque ses autorisations changent ?
Non. La session s'actualise lorsque les autorisations changent et la nouvelle visibilité s'applique immédiatement. Un module désactivé disparaît immédiatement du menu.