Jurnal de audit: cine, când și ce a modificat, totul înregistrat
Fiecare modificare lasă o urmă
Operațiunile de creare, actualizare, ștergere, schimbare de stare, autentificare în sistem și export se scriu în jurnalul de audit și se păstrează 180 de zile. În loc să întrebați de ce s-a modificat o înregistrare, vă uitați la istoricul ei. Fiecare client lucrează în propria bază de date izolată, așa că înregistrările nu se amestecă cu datele altor companii. Înregistrarea de bază vine la fiecare implementare; interogarea avansată, compararea câmpurilor și exportul se activează cu pachetul Analiză și audit.
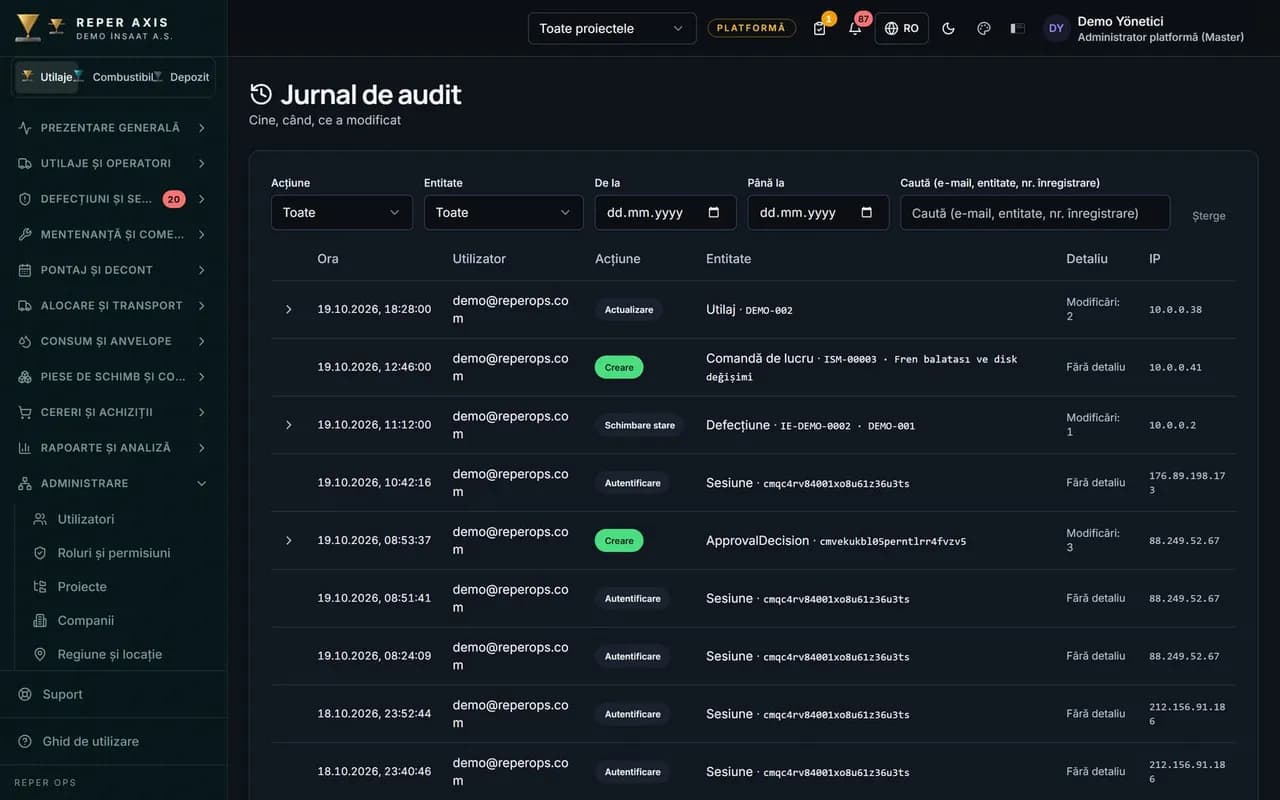
Toate operațiunile critice sunt înregistrate
Crearea, actualizarea, ștergerea și schimbările de stare ale înregistrărilor se păstrează cu informația de utilizator și de timp. Nu se mai discută, vorbește înregistrarea.
Și exportul este urmărit
Descărcările în Excel și în PDF se scriu în jurnalul de audit. Se știe ce date au ieșit și când.
RapoartePermisiune de acces separată
Permisiunea de a vedea jurnalul de audit se acordă independent de celelalte permisiuni. Înregistrările pot fi consultate doar de persoanele autorizate.
Organizație și permisiuniBază de date izolată pentru fiecare client
Fiecare client lucrează în propria bază de date; companiile și proiectele din cadrul unui holding se separă în aceeași bază de date prin permisiuni.
Securitatea sesiunii și a accesului
Comunicarea este criptată prin HTTPS, iar resetarea parolei se face cu un cod trimis prin e-mail. Când se schimbă permisiunile, sesiunea se reîmprospătează.
Cum funcționează
- 1
Acordați permisiunea
Definiți accesul la jurnalul de audit doar pentru rolurile responsabile.
- 2
Lăsați operațiunile să se scrie
Pe măsură ce utilizatorii lucrează, înregistrările, modificările și descărcările sunt urmărite.
- 3
Analizați istoricul
Filtrați după utilizator, dată și înregistrare și exportați rezultatul.
Ce înregistrează jurnalul de audit
Fiecare operațiune importantă efectuată în sistem se scrie în jurnalul de audit cu informația cine, când și ce înregistrare. Tipurile de operațiuni sunt precise: operațiuni de bază cu datele, precum creare, actualizare și ștergere; tranzițiile de stare ale înregistrărilor, de pildă defecțiuni și comenzi de lucru; autentificările și încercările eșuate de autentificare; exporturile în Excel și în PDF, precum și modificările de roluri și de permisiuni. Modificările din pagina Setări, precum modul de aprobare, moneda și orele planificate, intră în același jurnal.
Înregistrările nu pot fi editate sau șterse de utilizator. Se păstrează 180 de zile; înregistrările mai vechi se elimină prin curățare automată.
Ce vede responsabilul
Pagina Jurnal de audit din meniul Acces arată într-un tabel utilizatorul, ora, tipul de înregistrare, operațiunea și adresa IP. Lista se restrânge cu filtre pe utilizator, pe tipul de înregistrare și pe intervalul de date; la un clic pe un rând se deschide compararea valorii vechi cu cea nouă, pe câmpuri. Verificarea regulată a înregistrărilor de autentificare eșuată ajută la observarea timpurie a încercărilor suspecte de acces. Lista filtrată se poate obține ca raport în Excel sau în PDF.
Istoricul unei singure înregistrări
Istoricul unei înregistrări se poate consulta și fără să mergeți în jurnalul de audit. Fila Istoric din pagina de detaliu a unui utilaj, a unei comenzi de lucru sau a unei defecțiuni listează în ordine cronologică doar modificările acelei înregistrări; la un clic pe un rând se văd detaliile câmpurilor. Această filă depinde, de asemenea, de permisiunea Vizualizează jurnalul de audit. Corecțiile de contor, editările de staționare și tranzițiile de stare ale defecțiunilor se citesc aici cu informația cine și când.
Infrastructura de securitate și pentru cine este potrivit
Permisiunea de a vedea jurnalul de audit se acordă independent de celelalte permisiuni; înregistrările pot fi consultate doar de rolurile autorizate. Fiecare client lucrează în propria bază de date izolată, iar datele nu se amestecă cu cele ale altor companii; copiile de siguranță se fac zilnic și se păstrează într-un centru de date din Europa. Comunicarea este criptată prin HTTPS, resetarea parolei se face cu un cod trimis prin e-mail, iar la schimbarea permisiunilor sesiunea se reîmprospătează.
Jurnalul de audit lucrează ca o umbră a celorlalte module: închiderea unei defecțiuni, aprobarea unei comenzi de lucru, mișcarea de stoc, actualizarea unui contract, descărcarea unui raport și editarea unui rol se fac în modulul propriu, iar urma lor se acumulează aici. În loc să întrebați de ce s-a modificat o înregistrare, vă uitați la istoricul ei; nu se mai discută, vorbește înregistrarea. Este potrivit pentru echipele de IT, pentru administratorii de companie și pentru echipele financiare care trebuie să prezinte dovada modificărilor în auditurile interne sau în auditurile clienților.
Întrebări frecvente
Cât timp se păstrează înregistrările
Înregistrările din jurnalul de audit se păstrează 180 de zile și, în acest interval, pot fi filtrate și raportate. Raportul se poate obține în Excel sau în PDF.
Rămâne o urmă a unei înregistrări șterse
Da, și ștergerea se scrie în jurnalul de audit, cu informația de utilizator și de timp. Se poate vedea retroactiv în ce stare se afla înregistrarea înainte de ștergere.